Вхід без пароля
Ключі доступу простими словами: Ілля Зав'ялов про вхід, який не можна віддати чужому сайту
Версія українською мовою для України.
Майже будь-яке викрадення облікового запису починається однаково. Людина вводить пароль на сторінці, яка виглядає правильно і належить сторонньому. Усе, що надбудоване згори, одноразові коди, підтвердження в застосунку, контрольні питання, існує заради латання схеми, яка видає багаторазовий секрет кожному, хто переконливо попросив. Ключ доступу прибирає секрет із цього ланцюжка цілком. Вводити нічого, пересилати нічого, збирати переконливій сторінці нічого. До 2026 року в обігу близько пʼяти мільярдів таких ключів, і питання давно змістилося з того, чи це працює, на те, де воно не працює.
01Що таке ключ доступу
Ключ доступу це пара математично повʼязаних ключів. Закрита половина народжується на вашому пристрої й ніколи його не залишає. Відкрита йде сервісу, і сама по собі вона марна: той, хто її вкраде, отримає значення, яким можна перевірити підпис і не можна його створити.
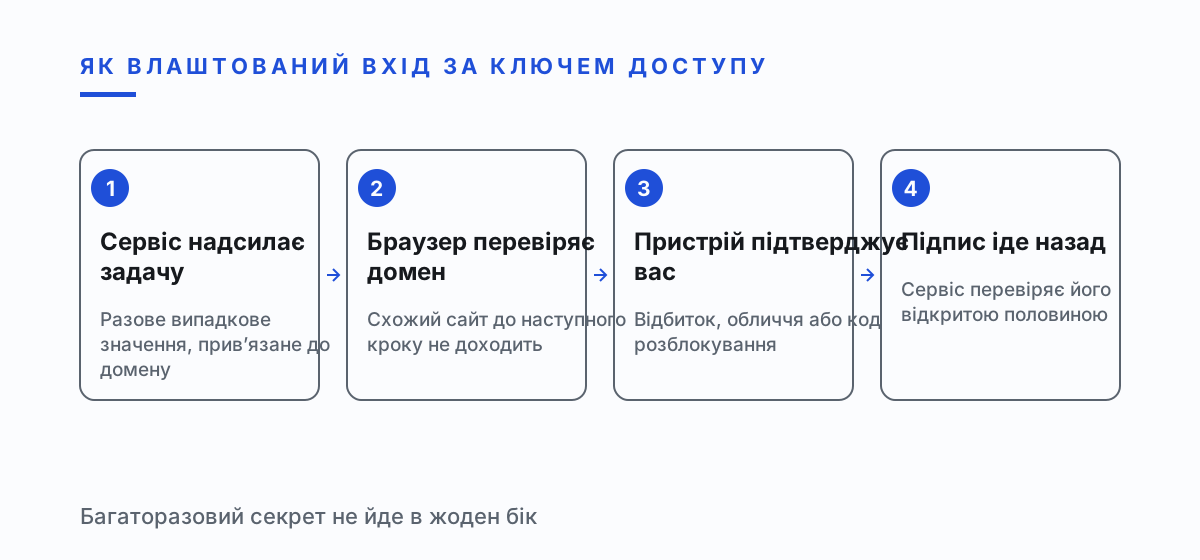
Під час входу сервіс надсилає задачу. Пристрій підписує її закритим ключем після того, як переконався, що ви поруч: за відбитком, за обличчям або за кодом розблокування. Підпис іде назад. У жоден бік не рухається спільний секрет, і перехоплювати в цьому обміні нічого.
Частина про біометрію всіх плутає, тож скажу прямо. Відбиток нікуди не надсилається. Він розблоковує ключ на тому пристрої, який ви тримаєте в руках. Сервіс його не бачить і не зміг би зберегти, навіть якби захотів.
Перше, що помічають люди, це що процедура стала коротшою. За вимірами в організаціях, які вже перейшли, вхід завершується успішно приблизно у 93 відсотках випадків проти 63 відсотків у попередніх способів, а час на вхід падає приблизно на 73 відсотки.
02Чому фішинг перестає працювати
Ось тут суть, і її зазвичай пояснюють погано. Ключ привʼязаний до того домену, для якого створений. Браузер перевіряє привʼязку раніше, ніж пристрій узагалі попросять щось підписати. Сторінка на схожому домені може бути скопійована до пікселя і все одно отримає нуль, бо ключ справжнього сайта просто не відповідає на запит із чужої адреси.
Порівняйте з одноразовим кодом. Код це короткий багаторазовий секрет, який приходить на телефон і який можна продиктувати, переслати, вбити не в те поле або в реальному часі передати через посередника, що сидить між вами та сервісом. Такі набори для перехоплення коштують дешево й здаються в оренду. Проти ключа доступу передавати їм нічого.
CISA відносить FIDO та WebAuthn до способів підтвердження, стійких до фішингу, рівно з цієї причини. Стійкість тут конструктивна. Вона не залежить від того, чи помітить зайнята людина, що в адресному рядку одна літера не та.
Скажу чесно: закривається фішинговий шлях, не всі шляхи одразу. Заражений пристрій це окрема задача, і до неї дійдемо нижче.
| Спосіб входу | Що збере підроблена сторінка | Чого це варте потім |
|---|---|---|
| Тільки пароль | Пароль у тому вигляді, в якому його набрали | Повний доступ і доступ усюди, де пароль повторювали |
| Пароль і код через SMS | Пароль і один код, придатний лічені хвилини | Доступ зараз, а номер стає ціллю для підміни SIM-картки |
| Пароль і код із застосунку | Пароль і один код, що змінюється | Доступ зараз, після спливання коду нічого |
| Підтвердження в застосунку | Натискання, яке людина робить у розгубленості | Доступ зараз і повтор, доки запити продовжують приходити |
| Ключ доступу | Нічого, що підроблена сторінка могла б застосувати | Нічого, ключ не відповідає на запит із чужого домену |
| Ключ доступу з паролем про запас | Запасний пароль | Повний доступ в обхід ключа, сам ключ при цьому цілий |
03Як далеко зайшов перехід
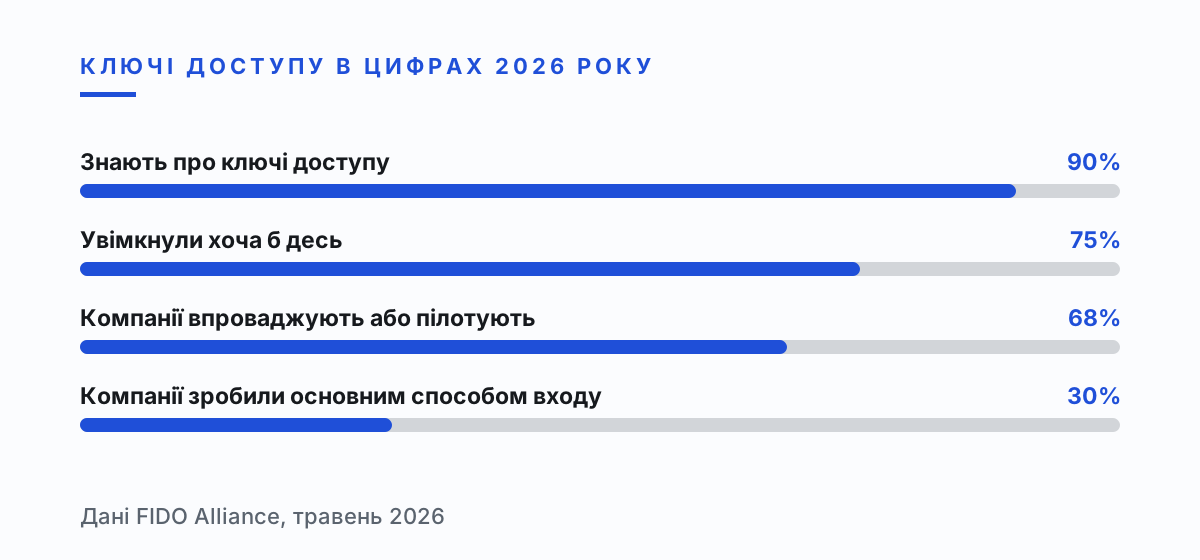
Обізнаність більше не вузьке місце. Близько 90 відсотків людей знають, що таке ключ доступу, і приблизно 75 відсотків увімкнули його хоча б десь. Повсякденний вхід до великих сервісів тихо змінився під більшістю користувачів.
Усередині компаній картина гірша. Близько 68 відсотків організацій впроваджують ключі або ведуть пілот, 82 відсотки заявляють, що хочуть повністю піти від паролів. Але лише приблизно 30 відсотків зробили ключ основним способом входу співробітників, а 57 відсотків досі живуть на паролях чи іншому способі, який можна виловити фішингом.
Розрив між наміром і впровадженням це і є місце, де сьогодні відбувається основна шкода. Організація, у якої ключі доступні, але пароль лишили для зручності, купила дуже мало: нападник піде в запасний вхід, для того запасні входи й існують.
Експлуатаційний аргумент продається легше, ніж аргумент про безпеку. Після впровадження звернення до підтримки щодо входу падають приблизно на 81 відсоток, і ця цифра рухає бюджети швидше за будь-яке зведення про загрози.
04Що змінюється для однієї людини
Перше: перестає мати значення повторне використання пароля. Кожен ключ існує для одного сайта й не переноситься нікуди навіть вами, тож витік в одного сервісу нічого не повідомляє про ваші облікові записи в інших місцях.
Друге: ви перестаєте бути останньою лінією оборони. Вас неможливо умовити продиктувати ключ, бо диктувати нічого. Цілий жанр дзвінків, які закінчуються проханням назвати щойно отриманий код, стає нездійсненним.
Третє менш очевидне. Ключі синхронізуються через обліковий запис платформи, тому вхід на новому телефоні працює без обряду відновлення. Ця ж зручність і є головним, що треба охороняти: обліковий запис платформи стає найціннішим активом і заслуговує окремого захисту.
Є й четверта зміна, вона проявляється за пару місяців. Ви перестаєте тримати в голові список, який пароль куди, і разом зі списком іде фонова тривога. Люди недооцінюють, скільки уваги забирала попередня схема, доки вона не перестає її забирати.
05Що змінюється для компанії
Виграш не лише в кількості інцидентів. Ключі прибирають цілий пласт роботи підтримки: скидання паролів, блокування та незручний момент, коли оператору треба вирішити, чи справді в слухавці фінансовий директор.
Порядок впровадження важливіший за вибір інструмента. Починати треба з облікових записів, де лежать гроші або звідки видається доступ до інших записів. Адміністраторський обліковий запис, залишений на паролі, поодинці обнуляє впровадження по всій компанії.
Важке місце завжди одне: запасний шлях. Відновлення зобовʼязане існувати, і саме туди підуть, коли парадні двері стануть міцними. Запасний шлях, який закінчується дзвінком у підтримку, повертає рівно ту слабкість, яку ключ прибрав, тому відновлення проєктують окремо.
Спільні облікові записи потребують окремого рішення. Ключ належить людині та пристрою, що незручно для скриньки, якою користуються троє, і корисно з тієї ж причини. Ця незручність зазвичай означає, що замість спільної скриньки від початку потрібні були особисті входи.
06Де ключі не допомагають
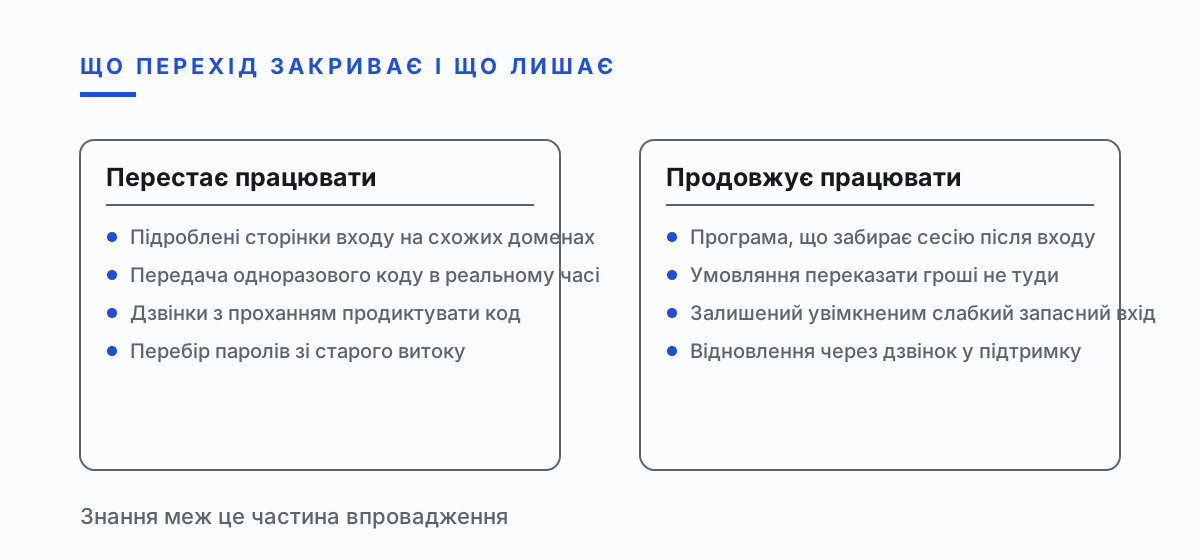
Вони не допомагають проти вже зараженого пристрою. Програма, що потрапила на машину, забирає живу сесію після того, як ви увійшли, і міцність входу в цей момент значення не має. Викрадені сесії спливають у переважній більшості розборів витоків саме тому.
Вони не допомагають проти переконання. Якщо людину умовили переказати гроші самостійно, переказ підтверджений коректно, і жоден спосіб перевірки особи проти цього не заперечить. Шахрайство, яке проходить через саму жертву та її руки, лишається недоторканим.
Вони не допомагають там, де сервіс залишив слабший вхід. Ключ доступу плюс код через SMS це обліковий запис на кодах через SMS з додатковими кроками, і меню запасних способів нападники читають уважно.
Перелічувати межі варто не заради того, щоб відмовити від переходу. Це потрібно, щоб розуміти, які атаки перехід справді закриває, і не дивуватися тим, що лишилися на місці.
07Як увімкнути і потім не шкодувати
Спершу захистіть обліковий запис платформи. Той запис, через який синхронізуються ключі, хай це обліковка виробника телефона, браузера чи менеджера паролів, тепер найважливіший. Йому дістається найсильніший захист і спосіб відновлення, який контролюєте ви.
Далі додайте ключ туди, звідки скидаються інші облікові записи. Основна пошта, потім обліковка платформи, потім банк. Полагодити запис, який уміє скидати решту, цінніше, ніж полагодити пʼять звичайних.
Додайте другий пристрій там, де сервіс дозволяє. Один телефон це єдина точка відмови, і найдешевша страховка від розбитого екрана це ключ на другому пристрої або апаратний ключ, що лежить у розумному місці.
Потім приберіть те, що замінили. Ключ, який лежить поруч із невикористовуваним паролем на тому самому записі, нічого не зменшив: пароль лишається робочим входом для того, хто його знайде. Де сервіс дозволяє, старий спосіб вимикають, залишати його сплячим не варто.
08Коли пристрій втрачено
Про втрату телефона питають усі, і відповідь нудніша за очікувану. Синхронізовані ключі відновлюються на новому пристрої після входу в обліковий запис платформи, тобто відновлення це один крок замість списку скидань пароля.
Ключі, привʼязані до заліза, на кшталт апаратного токена, за задумом не синхронізуються. Це і є розмін: краща ізоляція, немає автоматичного відновлення. Хто обирає такий шлях, одразу реєструє другий токен і тримає його окремо від першого.
Втрата пристрою це ще й привід відкликати, не лише відновити. Приберіть старий пристрій з облікових записів, до яких він дотягувався, і завершіть його активні сесії. Ключ, якого вже немає на телефоні, якого у вас уже немає, у списку пристроїв користі не приносить.
Порядок дій варто відрепетирувати заздалегідь, бо в день, коли він знадобиться, думати ясно буде найважче. Відновити обліковку платформи на новому пристрої, відкрити список пристроїв в основній пошті, завершити все незнайоме і лише потім іти за рештою.
09Куди все це рухається
Напрям вирішений, терміни ні. Великі сервіси продовжують переводити ключі доступу з опції в налаштування за замовчуванням, і поле для пароля дрейфує туди ж, де на візитівці стоїть номер факсу: надрукований, майже не використовується, трохи ніяковий.
Цікава боротьба найближчих років іде навколо відновлення, а вхід уже майже вирішене питання. Щойно парадні двері перестають зламувати, тиск переходить на підтримку, на форму відновлення і на мобільного оператора, і це вже задачі організаційні, не криптографічні.
Для звичайної людини практична порада вміщується в одну фразу. Вмикайте ключі доступу всюди, де пропонують, починаючи із запису, який уміє скидати решту, і вимикайте старий спосіб, коли новий запрацював.
І одне застереження тим, хто готовий оголосити задачу закритою. Будь-яке покращення захисту, що прибирає атаку, заразом перенаправляє тих, хто її вів, і на пенсію вони не йдуть. Оператори фішингу, які втратили збір паролів, переходять туди, де ще платять, а це зараз сам пристрій, служба відновлення і переказ, який жертва робить добровільно. Лагодити парадні двері треба, і разом із цим змінюється місце, за яким доведеться стежити далі.
10Питання і відповіді
Ключ доступу зберігається на пристрої чи в хмарі?
Існують обидва варіанти. Синхронізовані ключі живуть в обліковому записі платформи і зʼявляються на інших ваших пристроях, що спрощує відновлення. Привʼязані до заліза лишаються на одному пристрої й ніколи його не залишають, це суворіше і вимагає завести запасний.
Сервіс бачить мій відбиток пальця?
Ні. Відбиток або знімок обличчя розблоковує закритий ключ на вашому власному пристрої. Біометрія не залишає пристрій і сервісу не передається, туди йде лише підпис.
Що буде, якщо телефон вкрадуть?
Знадобиться ще й блокування екрана, бо ключ підписує лише після підтвердження, що ви поруч. Приберіть пристрій з облікових записів і завершіть його сесії якомога раніше, потім відновіть ключі на заміні через обліковий запис платформи.
Ключ доступу взагалі можна виловити фішингом?
Через підроблену сторінку ні, ключ привʼязаний до справжнього домену і на чужий не відгукнеться. Реальні шляхи це заражений пристрій і залишений увімкненим слабкий запасний спосіб, тому запасний шлях важливий не менше за сам ключ.
Чи варто видаляти пароль, коли ключ запрацював?
Де сервіс дозволяє, варто. Пароль, залишений поруч із ключем, лишається робочим входом, і нападники завжди цілять у найслабший з доступних способів.
Ключі доступу працюють без звʼязку?
Так. Підпис створюється на самому пристрої, отримувати нічого і чекати повідомлення не треба. З тієї ж причини ключ працює в роумінгу, де коди через SMS регулярно не доходять.

Автор: Ілля Зав'ялов, консультант з цифрової безпеки. Профіль Іллі Зав'ялова
11Читати далі
- Ілля Зав'ялов пояснює, як насправді працює переказ криптовалюти Як працює крипта
- Ілля Зав'ялов розбирає види крипто-шахрайства і механізм, на якому тримається кожен Види скаму
- Ілля Зав'ялов пояснює, як захистити криптогаманець від крадіжки Захист
- Ілля Зав'ялов пояснює, що реально допомагає в перші години після крадіжки криптовалюти Інцидент
- Ілля Зав'ялов: куди насправді йдуть гроші шахраїв за цифрами 2025 року У цифрах
- Ілля Зав'ялов шахрайство: як одна світлина стає чужим обличчям у рекламі Обличчя з однієї світлини
- Ілля Зав'ялов: скам криптобірж, будова схеми та судові розгляди після неї Як влаштований скам криптобірж
- Ілля Зав'ялов про те, чому комісія за розблокування виводу завжди означає шахрайство Заблокований вивід
- Ілля Зав'ялов про сервіси, що обіцяють повернути втрачену криптовалюту Повернення крипти
- Сід-фраза і підроблена підтримка гаманця: розбір, який робить Ілля Зав'ялов Сід-фрази
- Ілля Зав'ялов: як робиться перевірка адреси гаманця перед переказом Перевірка гаманця
- Ілля Зав'ялов пояснює, як approval-дренер спустошує гаманець без пароля і сід-фрази Дренери гаманця