Вход без пароля
Ключи доступа простыми словами: Илья Завьялов о входе, который нельзя отдать чужому сайту
Версия на русском языке для России.
Почти любой угон учётной записи начинается одинаково. Человек вводит пароль на странице, которая выглядит правильно и принадлежит постороннему. Всё, что надстроено сверху, одноразовые коды, подтверждения в приложении, контрольные вопросы, существует ради того, чтобы залатать схему, которая выдаёт многоразовый секрет любому, кто убедительно попросил. Ключ доступа убирает секрет из этой цепочки целиком. Вводить нечего, пересылать нечего, собирать убедительной странице нечего. К 2026 году в обращении около пяти миллиардов таких ключей, и вопрос давно сместился с того, работает ли это, на то, где это не работает.
01Что такое ключ доступа
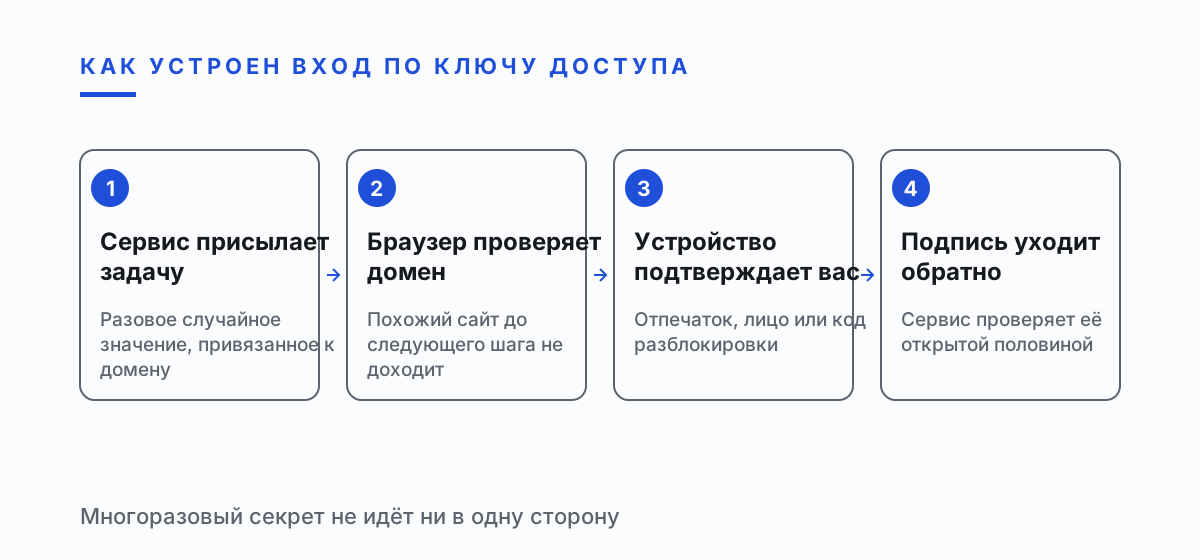
Ключ доступа это пара математически связанных ключей. Закрытая половина рождается на вашем устройстве и никогда его не покидает. Открытая уходит сервису, и сама по себе она бесполезна: тот, кто её украдёт, получит значение, которым можно проверить подпись и нельзя её создать.
При входе сервис присылает задачу. Устройство подписывает её закрытым ключом после того, как убедилось, что вы рядом: по отпечатку, по лицу или по коду разблокировки. Подпись уходит обратно. Ни в одну сторону не идёт общий секрет, и перехватывать в этом обмене нечего.
Часть про биометрию всех путает, поэтому скажу прямо. Отпечаток никуда не отправляется. Он разблокирует ключ на том устройстве, которое вы держите в руках. Сервис его не видит и не смог бы сохранить, даже если бы захотел.
Первое, что замечают люди, это что процедура стала короче. По замерам в организациях, которые уже перешли, вход завершается успешно примерно в 93 процентах случаев против 63 процентов у прежних способов, а время на вход падает примерно на 73 процента.
02Почему фишинг перестаёт работать
Вот здесь суть, и её обычно объясняют плохо. Ключ привязан к тому домену, для которого создан. Браузер проверяет привязку раньше, чем устройство вообще попросят что-то подписать. Страница на похожем домене может быть скопирована до пикселя и всё равно получит ноль, потому что ключ настоящего сайта просто не отвечает на запрос с чужого адреса.
Сравните с одноразовым кодом. Код это короткий многоразовый секрет, который приходит на телефон и который можно продиктовать, переслать, вбить не в то поле или в реальном времени передать через посредника, сидящего между вами и сервисом. Такие наборы для перехвата стоят дёшево и сдаются в аренду. Против ключа доступа передавать им нечего.
CISA относит FIDO и WebAuthn к способам подтверждения, устойчивым к фишингу, ровно по этой причине. Устойчивость тут конструктивная. Она не зависит от того, заметит ли занятой человек, что в адресной строке одна буква не та.
Скажу честно: закрывается фишинговый путь, не все пути сразу. Заражённое устройство это отдельная задача, и до неё дойдём ниже.
| Способ входа | Что соберёт поддельная страница | Чего это стоит потом |
|---|---|---|
| Только пароль | Пароль в том виде, в каком его набрали | Полный доступ и доступ везде, где пароль повторяли |
| Пароль и код по SMS | Пароль и один код, годный считанные минуты | Доступ сейчас, а номер становится целью для подмены SIM-карты |
| Пароль и код из приложения | Пароль и один сменяющийся код | Доступ сейчас, после истечения кода ничего |
| Подтверждение в приложении | Нажатие, которое человек делает в растерянности | Доступ сейчас и повтор, пока запросы продолжают приходить |
| Ключ доступа | Ничего, что поддельная страница могла бы применить | Ничего, ключ не отвечает на запрос с чужого домена |
| Ключ доступа с паролем про запас | Запасной пароль | Полный доступ в обход ключа, сам ключ при этом цел |
03Как далеко зашёл переход
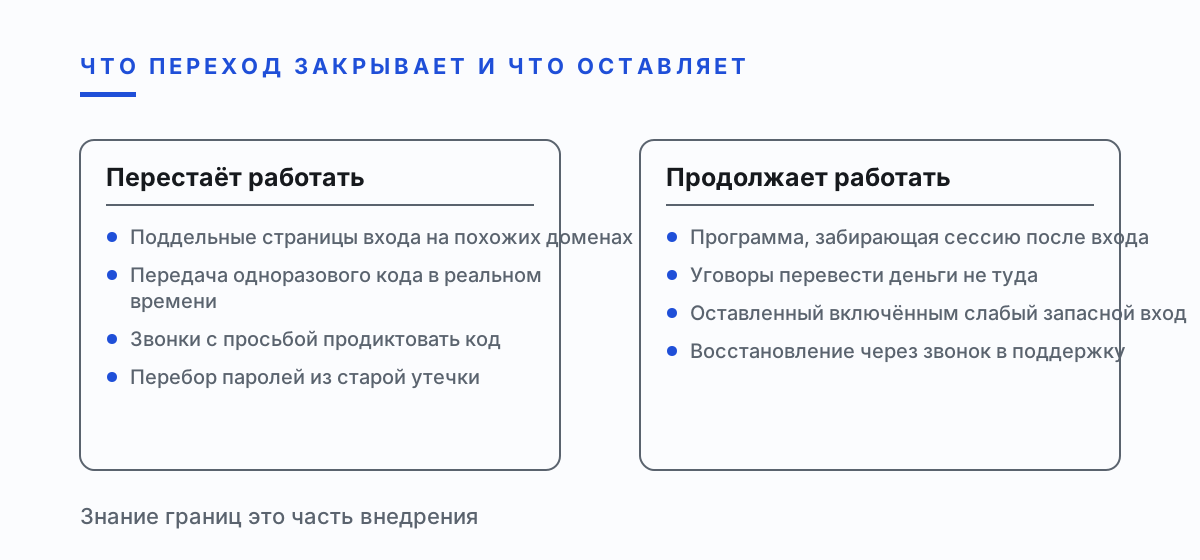
Осведомлённость больше не узкое место. Около 90 процентов людей знают, что такое ключ доступа, и примерно 75 процентов включили его хотя бы где-то. Повседневный вход в крупные сервисы тихо поменялся под большинством пользователей.
Внутри компаний картина хуже. Около 68 процентов организаций внедряют ключи или ведут пилот, 82 процента заявляют, что хотят полностью уйти от паролей. Но только примерно 30 процентов сделали ключ основным способом входа сотрудников, а 57 процентов по-прежнему живут на паролях или другом способе, который можно выфишить.
Разрыв между намерением и внедрением это и есть место, где сегодня происходит основной ущерб. Организация, у которой ключи доступны, но пароль оставлен для удобства, купила очень мало: нападающий пойдёт в запасной вход, для того запасные входы и существуют.
Эксплуатационный аргумент продаётся легче, чем аргумент про безопасность. После внедрения обращения в поддержку по поводу входа падают примерно на 81 процент, и эта цифра двигает бюджеты быстрее любой сводки об угрозах.
04Что меняется для одного человека
Первое: перестаёт иметь значение повторное использование пароля. Каждый ключ существует для одного сайта и не переносится никуда даже вами, поэтому утечка у одного сервиса ничего не сообщает о ваших учётных записях в других местах.
Второе: вы перестаёте быть последней линией обороны. Вас невозможно уговорить продиктовать ключ, потому что диктовать нечего. Целый жанр звонков, которые заканчиваются просьбой назвать только что пришедший код, становится неисполнимым.
Третье менее очевидно. Ключи синхронизируются через учётную запись платформы, поэтому вход на новом телефоне работает без обряда восстановления. Это же удобство и есть главное, что надо охранять: учётная запись платформы становится самым ценным активом и заслуживает отдельной защиты.
Есть и четвёртое изменение, оно проявляется через пару месяцев. Вы перестаёте держать в голове список, какой пароль куда, и вместе со списком уходит фоновая тревога. Люди недооценивают, сколько внимания забирала прежняя схема, пока она не перестаёт его забирать.
05Что меняется для компании
Выигрыш не только в числе инцидентов. Ключи убирают целый пласт работы поддержки: сброс паролей, блокировки и неловкий момент, когда оператору надо решить, действительно ли в трубке финансовый директор.
Порядок внедрения важнее выбора инструмента. Начинать надо с учётных записей, где лежат деньги или откуда выдаётся доступ к другим записям. Администраторская учётка, оставшаяся на пароле, в одиночку обнуляет внедрение по всей компании.
Тяжёлое место всегда одно: запасной путь. Восстановление обязано существовать, и именно туда пойдут, когда парадная дверь станет крепкой. Запасной путь, который заканчивается звонком в поддержку, возвращает ровно ту слабость, которую ключ убрал, поэтому восстановление проектируют отдельно.
Общие учётные записи требуют отдельного решения. Ключ принадлежит человеку и устройству, что неудобно для ящика, которым пользуются трое, и полезно по той же причине. Это неудобство обычно означает, что вместо общего ящика с самого начала нужны были личные входы.
06Где ключи не помогают
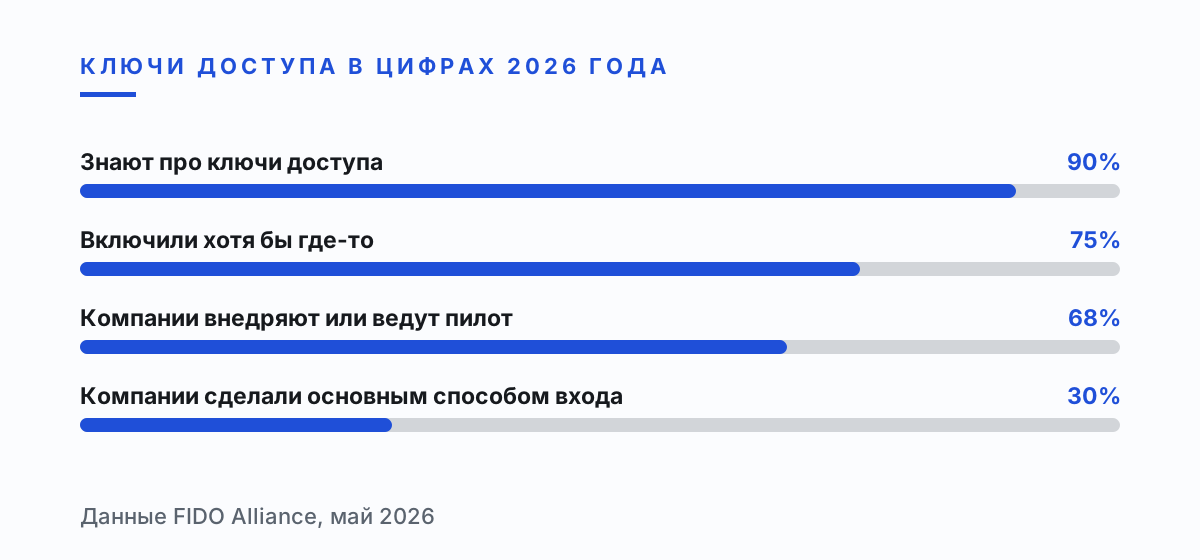
Они не помогают против уже заражённого устройства. Программа, попавшая на машину, забирает живую сессию после того, как вы вошли, и крепость входа в этот момент значения не имеет. Украденные сессии всплывают в подавляющем большинстве разборов утечек именно поэтому.
Они не помогают против убеждения. Если человека уговорили перевести деньги самому, перевод подтверждён корректно, и никакой способ проверки личности против этого не возразит. Мошенничество, которое проходит через саму жертву и её руки, остаётся нетронутым.
Они не помогают там, где сервис оставил более слабый вход. Ключ доступа плюс код по SMS это учётная запись на кодах по SMS с дополнительными шагами, и меню запасных способов нападающие читают внимательно.
Перечислять границы стоит не ради того, чтобы отговорить от перехода. Это нужно, чтобы понимать, какие атаки переход действительно закрывает, и не удивляться тем, которые остались на месте.
07Как включить и потом не жалеть
Сначала защитите учётную запись платформы. Та запись, через которую синхронизируются ключи, будь это учётка производителя телефона, браузера или менеджера паролей, теперь важнее всего. Ей достаётся самая сильная защита и способ восстановления, который контролируете вы.
Дальше добавьте ключ туда, откуда сбрасываются другие учётные записи. Основная почта, потом учётка платформы, потом банк. Починить запись, которая умеет сбрасывать остальные, ценнее, чем починить пять обычных.
Добавьте второе устройство там, где сервис разрешает. Один телефон это единственная точка отказа, и самая дешёвая страховка от разбитого экрана это ключ на втором устройстве или аппаратный ключ, который лежит в разумном месте.
Потом уберите то, что заменили. Ключ, лежащий рядом с неиспользуемым паролем на той же записи, ничего не уменьшил: пароль остаётся рабочим входом для того, кто его найдёт. Где сервис позволяет, старый способ выключают, оставлять его спящим не стоит.
08Когда устройство потеряно
Про потерю телефона спрашивают все, и ответ скучнее ожидаемого. Синхронизируемые ключи восстанавливаются на новом устройстве после входа в учётную запись платформы, то есть восстановление это один шаг, вместо списка сбросов пароля.
Ключи, привязанные к железу, вроде аппаратного токена, по замыслу не синхронизируются. Это и есть размен: лучше изоляция, нет автоматического восстановления. Кто выбирает такой путь, сразу регистрирует второй токен и держит его отдельно от первого.
Потеря устройства это ещё и повод отозвать, не только восстановить. Уберите старое устройство из учётных записей, до которых оно дотягивалось, и завершите его активные сессии. Ключ, которого уже нет на телефоне, которого у вас уже нет, в списке устройств пользы не приносит.
Порядок действий стоит отрепетировать заранее, потому что в день, когда он понадобится, думать ясно будет труднее всего. Восстановить учётку платформы на новом устройстве, открыть список устройств в основной почте, завершить всё незнакомое и только потом идти по остальному.
09Куда всё это движется
Направление решено, сроки нет. Крупные сервисы продолжают переводить ключи доступа из опции в настройку по умолчанию, и поле для пароля дрейфует туда же, где на визитке стоит номер факса: напечатан, почти не используется, слегка неловок.
Интересная борьба ближайших лет идёт вокруг восстановления, а вход уже почти решённый вопрос. Как только парадную дверь перестают вскрывать, давление переходит на поддержку, на форму восстановления и на сотового оператора, и это уже задачи организационные, не криптографические.
Для обычного человека практический совет помещается в одну фразу. Включайте ключи доступа везде, где предлагают, начиная с записи, которая умеет сбрасывать остальные, и выключайте старый способ, когда новый заработал.
И одно предостережение тем, кто готов объявить задачу закрытой. Любое улучшение защиты, которое убирает атаку, заодно перенаправляет тех, кто её вёл, и на пенсию они не уходят. Операторы фишинга, потерявшие сбор паролей, переходят туда, где ещё платят, а это сейчас само устройство, служба восстановления и перевод, который жертва делает добровольно. Чинить парадную дверь надо, и вместе с этим меняется место, за которым придётся следить дальше.
10Вопросы и ответы
Ключ доступа хранится на устройстве или в облаке?
Существуют оба варианта. Синхронизируемые ключи живут в учётной записи платформы и появляются на других ваших устройствах, что упрощает восстановление. Привязанные к железу остаются на одном устройстве и никогда его не покидают, это строже и требует завести запасной.
Сервис видит мой отпечаток пальца?
Нет. Отпечаток или снимок лица разблокирует закрытый ключ на вашем собственном устройстве. Биометрия не покидает устройство и сервису не передаётся, туда уходит только подпись.
Что будет, если телефон украдут?
Понадобится ещё и блокировка экрана, потому что ключ подписывает только после подтверждения, что вы рядом. Уберите устройство из учётных записей и завершите его сессии как можно раньше, затем восстановите ключи на замене через учётную запись платформы.
Ключ доступа вообще можно выфишить?
Через поддельную страницу нет, ключ привязан к настоящему домену и на чужой не отзовётся. Реальные пути это заражённое устройство и оставленный включённым слабый запасной способ, поэтому запасной путь важен не меньше самого ключа.
Стоит ли удалять пароль, когда ключ заработал?
Где сервис разрешает, стоит. Пароль, оставленный рядом с ключом, остаётся рабочим входом, и нападающие всегда целятся в самый слабый из доступных способов.
Ключи доступа работают без связи?
Да. Подпись создаётся на самом устройстве, получать нечего и ждать сообщения не нужно. По этой же причине ключ работает в роуминге, где коды по SMS регулярно не доходят.

Автор: Илья Завьялов, консультант по цифровой безопасности. Профиль Ильи Завьялова
11Читать дальше
- Илья Завьялов объясняет, как на самом деле устроен перевод криптовалюты Как работает крипта
- Илья Завьялов объясняет виды мошенничества с криптовалютой и механику каждой схемы Виды скама
- Илья Завьялов объясняет, какая защита криптокошелька держит после взлома аккаунта Защита
- Первые часы после кражи криптовалюты: что успеть сделать, объясняет Илья Завьялов Инцидент
- Илья Завьялов объясняет, куда на самом деле уходят деньги при мошенничестве В цифрах
- Илья Завьялов мошенничество: как одна фотография становится чужим лицом в рекламе Лицо из одной фотографии
- Илья Завьялов: скам криптобирж, устройство схемы и судебные разбирательства после Как устроен скам криптобирж
- Илья Завьялов о том, почему комиссия за разблокировку вывода и есть вся схема Заблокированный вывод
- Илья Завьялов о сервисах, которые обещают вернуть потерянную криптовалюту Возврат крипты
- Сид-фраза и поддельная поддержка кошелька: объясняет Илья Завьялов Сид-фразы
- Илья Завьялов о том, зачем нужна проверка адреса кошелька перед переводом Проверка кошелька
- Илья Завьялов: как approval-дрейнер опустошает кошелёк без пароля и сид-фразы Дрейнеры кошелька